


Ein Techniker schließt eine optische Sonde an einen Stromzähler an und erhält eine gültige Identifikationsantwort. Die physische Verbindung funktioniert, aber die Wartungsanwendung schlägt fehl, wenn Lastprofildaten angefordert werden oder versucht wird, Konfigurationsparameter zu ändern.
Der Austausch der Sonde löst das Problem möglicherweise nicht. In vielen DLMS/COSEM-Implementierungen stellt erfolgreiche optische Kommunikation nur den Transportpfad her. Der Zugriff auf bestimmte Datenobjekte hängt von den Authentifizierungsanforderungen des Messgeräts, der Anwendungszuordnung und den zugewiesenen Berechtigungen ab.
Für Versorgungsunternehmen und Messgerätehersteller, die eine optische Kommunikationssonde für Smart Meter auswählen, ist die technische Frage daher nicht nur, ob die Sonde Daten lesen kann. Sondern ob das gesamte System eine autorisierte Sitzung aufbauen, sensible Informationen schützen und zuverlässig Kommunikationsfehler von sicherheitsbedingten Ablehnungen unterscheiden kann.
1. Wo endet die optische Kommunikation und wo beginnt die Datensicherheit?
Eine optische Kommunikationssonde wandelt elektrische Daten von der Host-Schnittstelle in Infrarotsignale um und wandelt eingehende optische Signale wieder in elektrische Daten um. Sie ermöglicht eine lokale Kommunikation ohne direkten elektrischen Kontakt mit der Kommunikationsschaltung des Messgeräts.
Für IEC 62056-21-Anwendungen kann die Kommunikation mit einem Identifikationsaustausch beginnen. Im Modus E kann die Verbindung nach der erforderlichen Initialisierungssequenz auf HDLC-basierte Kommunikation übergehen.
Keine der beiden Operationen begründet die Berechtigung zum Zugriff auf geschützte Zählerfunktionen.
In einem DLMS/COSEM-System wird die Sicherheit auf Anwendungsebene durchgesetzt:
•Authentifizierung: Stellt fest, ob der Client über die für die angeforderte Assoziation erforderlichen Zugangsdaten verfügt.
•Autorisierung: Bestimmt, welche COSEM-Attribute der Client lesen oder ändern kann und welche Methoden er aufrufen darf.
•Nachrichtenschutz: Verwendet konfigurierte kryptografische Mechanismen, um Anwendungsdaten vor Offenlegung oder unbefugter Änderung zu schützen.
• Wiederholungsschutz: Verwendet Aufrufzähler in anwendbaren verschlüsselten Austauschen, um wiederholte oder veraltete Nachrichten abzulehnen.
Protokollframes werden von der optischen Sonde transportiert. Zugriffsrechte, kryptografische Schlüssel und Authentifizierungsdaten gehören typischerweise der Host-Anwendung und dem Messgerät.
Diese Unterscheidung ist bei der Hardwareentwicklung sehr wichtig. Eine Sonde, die IEC 62056-21 unterstützt, unterstützt nicht zwangsläufig DLMS-Authentifizierung, Verschlüsselung und Anpassung an die Sicherheitskonfiguration eines Messgeräts.
2. Wie schränkt DLMS/COSEM den Zugriff auf lokale Zähler ein?
DLMS/COSEM ermöglicht es Metern, verschiedene Anwendungszuordnungen und Zugriffsberechtigungen für verschiedene Clients zu definieren.
Eine Leseanwendung kann Energieregister abrufen, während ihnen der Zugriff auf Tarifkonfiguration, Sicherheitseinstellungen oder Relaissteuerungsfunktionen verweigert wird.
Authentifizierung ist nicht dasselbe wie Verschlüsselung
| Mechanismus | Technische Funktion | Hauptbegrenzung |
| Keine Authentifizierung | Ermöglicht Zugriff über eine ohne Client-Authentifizierung konfigurierte Assoziation | Die verfügbaren Betriebe hängen von den Zugangsbeschränkungen des Zählers ab |
| Niedrigstufige Sicherheit (LLS) | Verwendet ein gemeinsames Geheimnis zur Authentifizierung | Bietet selbst keine Vertraulichkeit der Nachrichten |
| Hochstufige Sicherheit (HLS) | Verwendet einen Herausforderungs-Antwort-Mechanismus | Erfordert kompatible Authentifizierungsalgorithmen und Zugangsdaten |
| Anwendungsebene-Chiffreierung | Schützt DLMS-Nachrichten mit konfigurierten kryptografischen Schlüsseln | Erfordert kompatible Sicherheitsparameter und korrektes Invocation-Counter-Management |
HLS-Authentifizierung und Nachrichtenverschlüsselung sind getrennte Funktionen. Ein Messgerät kann eine Challenge-Response-Authentifizierung erfordern, ohne unbedingt jede nachfolgende Anwendungsnachricht zu verschlüsseln.
Zugriffsrechte liegen ebenfalls auf Objektebene. Eine erfolgreiche Zuordnung bedeutet nicht vollständigen Lese-/Schreibzugriff auf alle COSEM-Attribute oder das Aufrufen aller Methoden.
Für Beschaffungstests reicht ein erfolgreicher Login nicht aus. Ingenieure sollten die für den Wartungsworkflow erforderlichen Lese-, Schreib- und Aktionsoperationen überprüfen.
3. Welche Tespro Optical Probe Interface eignet sich für sichere Feldoperationen?
Tespro bietet optische Kommunikationssonden mit USB-, RS-232-, USB-Typ-C- und Bluetooth-Schnittstellen an.Produktfamiliensind TP-USB, TP-232, TP-Typ C und TP-BT.
Diese Optionen richten sich auf unterschiedliche Host-Verbindungen und Wartungsumgebungen. Sie sollten nicht als austauschbare Sicherheitslösungen interpretiert werden.
Überlegungen zu kabelgebundenen und drahtlosen Schnittstellen
| Schnittstelle | Geeigneter Einsatz | Integrationsbedingung | Sicherheitsverifikation |
| USB | Ingenieur-Laptops und Testbänke | USB-zu-serielle Treiber und Betriebssystemkompatibilität | Host-Zugriffsberechtigungen und Speicherung von Zugangsdaten |
| RS232 | Altdienste-Terminals | Serielle Spannungspegel, Steckverbinderverkabelung und Portkonfiguration | Physischer Terminalzugriff und Anwendungsberechtigungen |
| USB Typ-C | Tragbare Computer und kompatible Tablets | USB-Host/OTG-Funktionalität und Treiberunterstützung | Geräteautorisierung und lokale Datenverarbeitung |
| Bluetooth | Mobile Feldwartung | BLE/SPP-Kompatibilität, Anwendungsunterstützung und Verbindungsstabilität | Koppeln von Sicherheit, Geräteauthentifizierung und drahtloser Datenexposition |
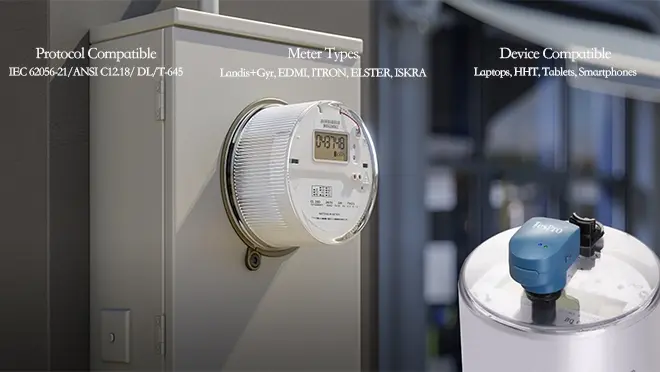
Zum Beispiel umfasst Tespros TP-USB-Serie Varianten, die für IEC 62056-21, ANSI C12.18 und DL/T 645 vorgesehen sind. Ingenieure müssen die passende Variante auswählen, anstatt anzunehmen, dass eine Konfiguration jedes optische Portprotokoll unterstützt.
Bluetooth stellt eine zusätzliche Kommunikationsverbindung zwischen Sonde und Hostgerät bereit. Das Koppeln der beiden Geräte gewährleistet keinen sicheren Zugriff auf den Messgerät. Separate Analysen der Sicherheit der Funkverbindung und der DLMS/COSEM-Verbindung sind notwendig.
Eine kabelgebundene Verbindung entfernt die Funkverbindung; es bestehen jedoch weiterhin Risiken, z. B. die Offenlegung der Qualifikationen des Wartungspersonals, die Offenlegung von Diagnosedaten usw.
4. Was verursacht das Scheitern sicherer lokaler Kommunikation?
In diesem Zusammenhang bezieht sich dies auf sichere optische und serielle Kommunikation. Obwohl es sich um eine optische Verbindung handelt, können auch Fehler auf der Anwendungsebene und in der kryptographischen Verarbeitung auftreten. Im Allgemeinen sollte bei Fehlschlägen Diagnosetests keine Annahme eines Defekts getroffen werden.
Initialisierung und Protokoll-Mismatch
Bei HDLC kann das Messgerät einen bestimmten Identifikationsaustausch und einen Übergang zur Baudrate erfordern, bevor die HDLC-Kommunikation beginnen kann.
Vorzeitiges Schalten, falsche serielle Einstellungen oder ungeeignete Auszeiten können den Identifikationsaustausch unterbrechen.
• Verifikation: Erfasst die gesendeten und empfangenen Frames und serialisiert die Einstellungen nach dem Übergang zur Baudrate.
Authentifizierung und Ablehnung der Assoziation
In DLMS/COSEM können nicht unterstützte oder ungültige Authentifizierungsdaten zur Ablehnung der Client/Server-Assoziation führen.
Außerdem kann ein Messgerät auf der HDLC-Schicht korrekt reagieren, aber die anschließende Association-Anfrage ablehnen.
•Verifikation: Überprüfen Sie die Client- und Serveradressierung sowie die angeforderte Authentifizierungsmethodik und vergleichen Sie diese mit der autorisierten Methodik des Zählers.
Verschlüsselung und Aufruf zählen Fehler
In inkonsistenten kryptographischen Umgebungen werden geschützte Nachrichten abgelehnt.
Falsche Einstellungen von Systemtiteln, Sicherheitskontrollen oder Aufrufzählern können dazu führen, dass geschützte Nachrichten abgelehnt werden.
Ein abgenutzter Invocation-Zähler kann nach einem unterbrochenen Wartungsfenster oder einer unvollständigen Wiederherstellung des Kundenzustands Probleme verursachen.
• Verifikation: Überprüfen Sie die Sicherheitskonfiguration und die Synchronisation des Zählers mit den dokumentierten Verfahren des Zählerherstellers. Produktionsschlüssel sollten niemals in Diagnose-Exporte enthalten sein.
Optische oder drahtlose Übertragungsfehler
Bei der optischen Kommunikation kann eine Fehlausrichtung zwischen Sonde und Messgerät zu einem abgeschwächten Signal führen. Weitere Faktoren wie Schmutz, magnetische Positionierung und Bewegung des Kommunikationskabels können ebenfalls zu Signalverlusten führen.
Bei Bluetooth-Modellen können Trennungen und falsche Handhabung fragmentierter Anwendungsdaten bei ansonsten gültigen Protokollaustauschen Probleme verursachen.
•Verifikation: Sind Frame-Spuren aus wiederholten autorisierten Lesungen, die zeigen, dass eine Drahtsonde versagt und eine drahtlose Sonde bestanden hat? Wenn eine kabelgebundene Sonde funktioniert und eine drahtlose Sonde nicht funktioniert, überprüfen Sie zuerst die Bluetooth-Software und den Host und passen Sie zuletzt die Sicherheitsparameter des Messgeräts an.
5. Was ist die richtige Methode für Versorgungsunternehmen, um die Sicherheit vor der Massenbeschaffung zu überprüfen?
Eine erfolgreiche Einzelmetermessung bestätigt nicht zwangsläufig die Einsatzbereitschaft.
Laut Tespro müssen optische Sonden mit Host-Software bewertet und in repräsentative Messgerätemodelle integriert werden.
Die Annahme sollte Folgendes bewerten:
• Physikalische Kompatibilität, einschließlich magnetischer Befestigung, und Betriebsstabilität mit den erwarteten Umweltbedingungen im Feld.
• Protokollkompatibilität, einschließlich der Initialisierung und seriellen Einstellungen für den Datenaustausch mit allen erforderlichen Messgerätsstandards und Firmware.
• Zugriffsautorisierung zur Validierung des Zählerzugriffs und zur Abruf geschützter Daten.
•Zugriffskontrollen, um zu überprüfen, dass nur autorisierte Benutzer die für sie autorisierten Operationen ausführen können.
• Kryptografisches Verhalten, um die durch die gegebene Chiffre geschützten Sitzungen zu testen, die Integrität und das Verhalten eines Zählers zu bewerten und die Wiederherstellung nach Unterbrechung der Kommunikation zu validieren.
• Datenschutz, um die Sicherheit des Zählerleseprozesses zu bewerten, einschließlich der Art und Weise, wie Zählerlesesoftware und Wartungsanwendungen Zugangsdaten, Zählerlesungen, Diagnoseprotokolle und Updates der Zähler-Firmware verwalten.
Das Testen erlaubter und verbotener Zählerbetriebe sowie die Bewertung der Integrität von Mess- und Wartungsanwendungen liefert stärkere Belege als das Lesen eines einzelnen öffentlichen Registers.
Für Projekte mit geschützten Daten sollte die Probe-Qualifikation auch dokumentieren, welche Sicherheitsfunktionen vom Messgerät, der Host-Anwendung und der Kommunikationshardware implementiert werden. Die veröffentlichten Schnittstellenspezifikationen von Tespro allein stellen keine End-to-End-Sicherheitskonformität dar.
Tespro Optische Sonden für Integration von Smart Metern
Tespro bietet kabelgebundene und drahtlose optische Kommunikationssonden für Messgerätelesung, Diagnostik und Systemintegration.
Entdecken Sie unseren Bereich der optischen Kommunikationssonden oderkontaktiere TesproMit Ihrem Meterprotokoll, Ihrer Host-Schnittstelle und Anwendungsanforderungen sollten Sie eine geeignete Sonde für Kompatibilitäts- und Sicherheitstests identifizieren.
FAQs
F1. Wofür wird eine Tespro optische Kommunikationssonde verwendet?
Tespro optische Sonden ermöglichen lokale Kommunikation mit intelligenten Messgeräten für Datenlesen, Diagnostik und Konfiguration über kompatible Host-Software.
F2. Unterstützen Tespro optische Sonden sichere DLMS/COSEM-Kommunikation?
Sie können die optische Kommunikationsverbindung für kompatible DLMS/COSEM-Anwendungen bereitstellen. Authentifizierung, Verschlüsselung und Zugriffsberechtigungen hängen vom Messgerät und der Host-Software ab.
F3. Welche Kommunikationsstandards unterstützen Tespro optische Sonden?
Tespro bietet Sondenvarianten für IEC 62056-21, ANSI C12.18 und DL/T 645 an. Käufer sollten das spezifische Modell anhand der Schnittstelle und Protokollanforderungen ihres Messgeräts überprüfen.
F4. Können Tespro-Optische Sonden auf passwortgeschützte Smart Meter-Daten zugreifen?
Ja, wenn die verbundene Anwendung gültige Zugangsdaten bereitstellt und der Zähler die angeforderte Operation autorisiert. Die Sonde selbst umgeht die Authentifizierung nicht.
Frage 5. Unterstützt die Tespro TP-USB optische Sonde IEC 62056-21 Mode E?
Ja. Die TP-USB-IEC-Variante unterstützt IEC 62056-21 Mode C und Mode E. Die Host-Anwendung muss die erforderliche Kommunikationssequenz ausführen.


